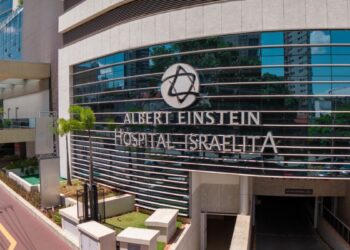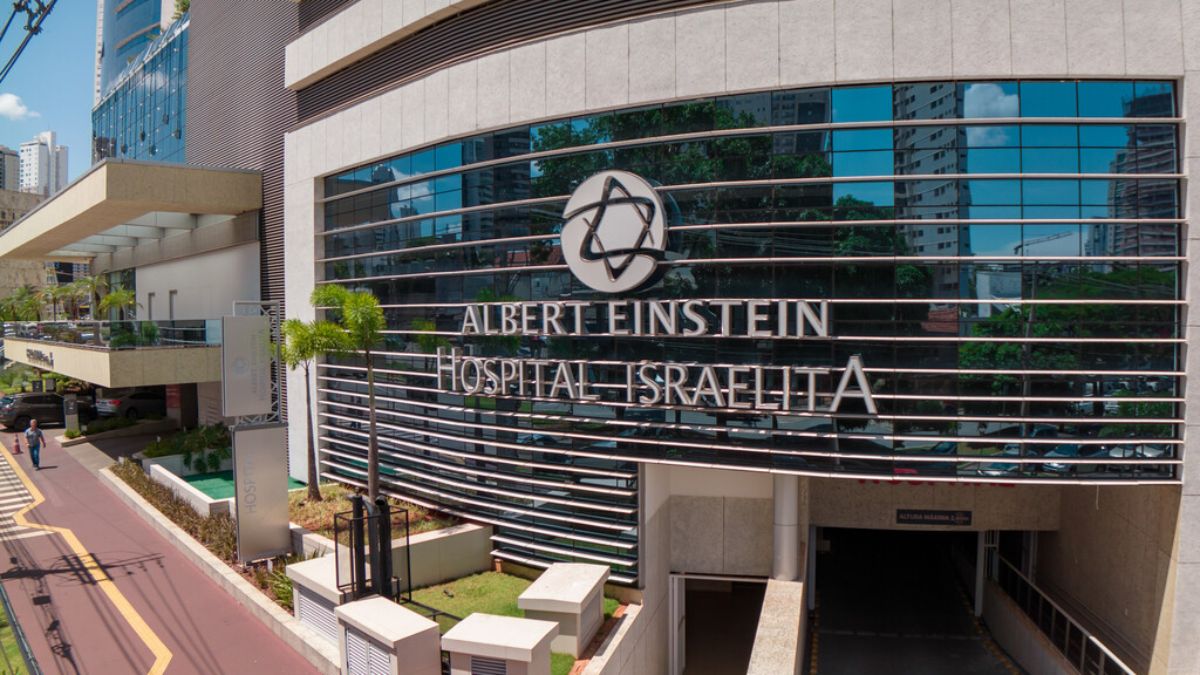
O Hospital Israelita Albert Einstein, uma das maiores instituições privadas de saúde do país, começou a avisar pacientes por e-mail que parte de seus dados foi acessada e copiada por criminosos em um ataque cibernético. O comunicado, ao qual a reportagem teve acesso, informa que a suspeita de invasão foi identificada em 4 de agosto, mais de dois meses antes de os pacientes começarem a ser notificados.
Segundo o hospital, o ataque resultou em “acesso e obtenção não autorizados” de uma parte da base de dados de pacientes. Entre as informações expostas estão dados pessoais, como nome, CPF, e-mail e telefone, e dados de saúde, como diagnósticos, resultados de exames laboratoriais e notas clínicas.
Recomendado para Você
O Einstein não informou quantos pacientes foram afetados nem se houve pedido de resgate. De acordo com a instituição, não há evidências de que as informações tenham sido divulgadas ou usadas de forma indevida, e o monitoramento segue ativo.
Por que o aviso demorou
O hospital justifica o intervalo entre a detecção e a notificação dizendo que os dados ficam armazenados “de forma fragmentada e em bases de informação descentralizadas”, e que foi preciso concluir etapas da investigação para identificar com segurança quem foi atingido e quais informações foram acessadas.
Ainda segundo o comunicado, o atendimento aos pacientes, as plataformas digitais e o prontuário eletrônico funcionaram normalmente durante o incidente. A apuração conta com peritos independentes e consultorias de segurança. A Autoridade Nacional de Proteção de Dados (ANPD) foi comunicada, e o caso foi levado à Polícia Federal.
Dado de saúde é “sensível” pela lei
Pela Lei Geral de Proteção de Dados (LGPD), informações de saúde são classificadas como dados pessoais sensíveis, categoria com regras mais rígidas de tratamento. Em caso de incidente com risco relevante, a instituição é obrigada a comunicar a ANPD e os titulares, e pode responder a processo administrativo e a sanções, que vão de advertência a multa.
Golpes são o principal risco
O próprio hospital alerta que o vazamento pode ser explorado por criminosos que se passem pelo Einstein ou por outras instituições. Com nome, CPF, telefone e informações sobre diagnóstico em mãos, golpistas conseguem montar abordagens convincentes, por exemplo, cobrando por exames inexistentes ou pedindo códigos de verificação.
As orientações do Einstein aos pacientes:
- desconfiar de ligações, mensagens ou e-mails que usem dados pessoais ou de saúde para pedir pagamentos, senhas, códigos de autenticação ou instalação de aplicativos;
- não clicar em links de mensagens suspeitas e acessar o “Meu Einstein” apenas pelo aplicativo ou digitando o endereço oficial no navegador;
- confirmar qualquer solicitação sobre consultas, exames ou pagamentos pelos canais oficiais;
- guardar mensagens suspeitas, registrar ocorrência em caso de tentativa de fraude e avisar o hospital.